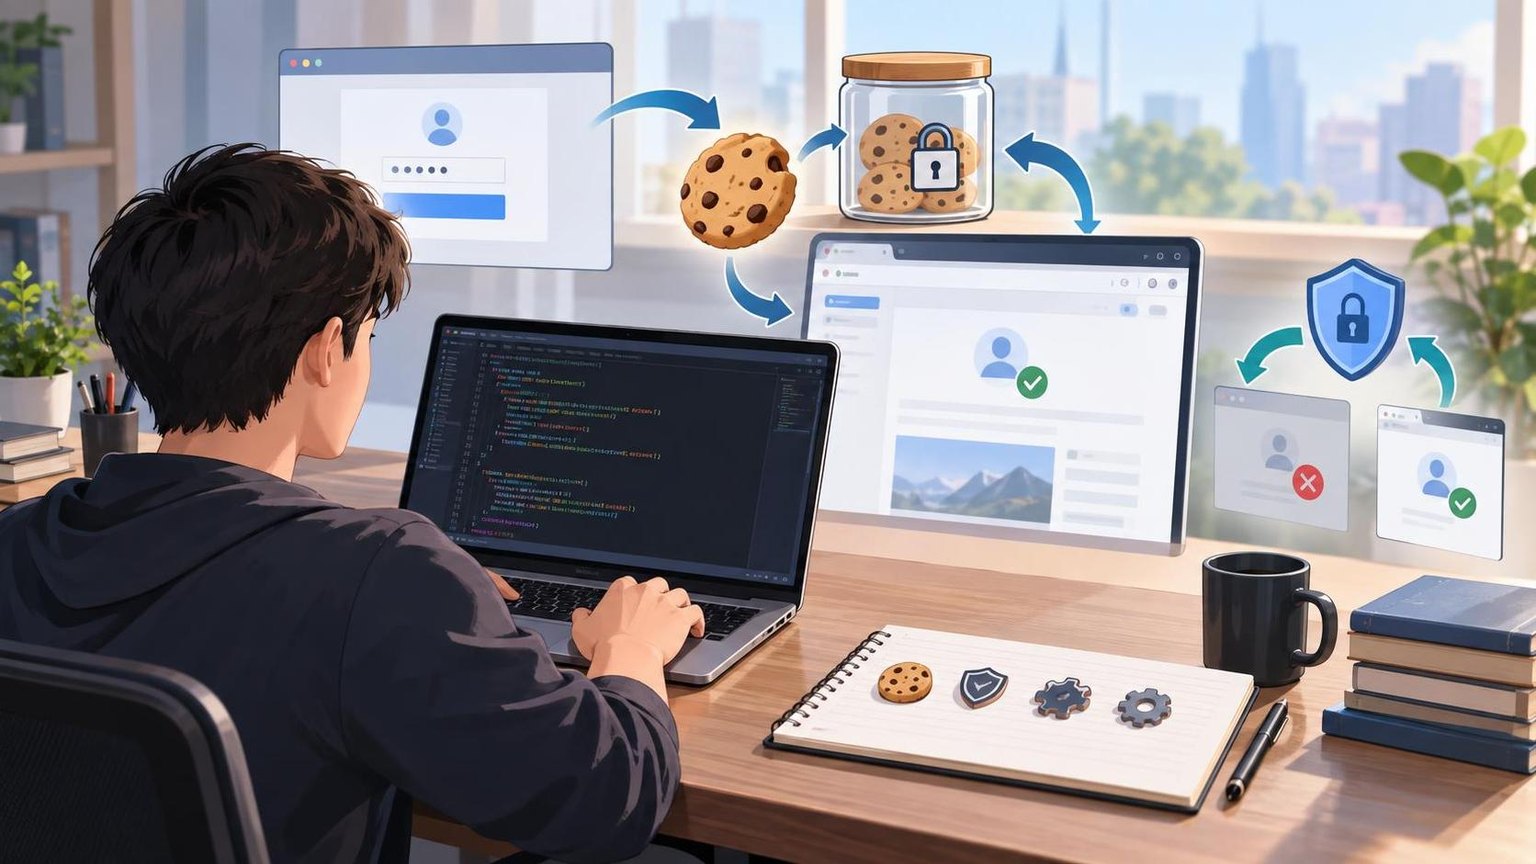
网页采集中的 Cookie 与会话状态保持,核心做法是:先通过合法授权的登录流程建立会话,再保存 Cookie、浏览器存储和必要的动态 Token,后续请求复用同一会话,并通过登录标识、响应状态和业务字段验证会话是否仍然有效。
对于只依赖 HTTP Cookie 的网站,可使用 requests.Session;对于依赖 JavaScript、localStorage、验证码或复杂跳转的网站,应使用 Playwright 等浏览器自动化工具保存完整登录状态。实施时还要保持 User-Agent、出口网络环境和请求上下文相对稳定,并为过期、风控拦截和账号退出设计恢复流程。
一、理解 Cookie 与会话状态保持的原理
1. Cookie 在登录会话中的作用
用户完成登录后,服务端通常会返回一个或多个 Set-Cookie 响应头。浏览器或 HTTP 客户端在后续请求中携带这些 Cookie,服务端据此识别账号、权限和会话状态。
常见字段包括:
Domain:限定 Cookie 可以发送到哪些域名。Path:限定 Cookie 生效的 URL 路径。Expires或Max-Age:控制有效时间。Secure:仅允许通过 HTTPS 发送。HttpOnly:禁止前端 JavaScript 直接读取。SameSite:控制跨站请求是否携带 Cookie。
2. 会话状态不一定只存在于 Cookie
现代网站还可能把认证信息保存在 localStorage、sessionStorage、IndexedDB 或内存变量中。部分接口同时要求 CSRF Token、Authorization 请求头、设备标识或页面动态生成的参数。因此,只复制单个 Cookie 并不一定能恢复完整登录态。
二、实施前的准备与边界确认
1. 确认采集权限
仅采集依法可访问、已获得授权或允许自动化访问的数据。实施前应检查目标网站的服务条款、robots 规则、账号使用限制、数据保护要求和接口调用规范。不要绕过验证码、付费墙、访问控制或其他安全措施,也不要采集与任务无关的个人敏感信息。
2. 准备独立运行环境
建议为采集任务建立独立虚拟环境,并把账号凭据、Cookie 加密密钥和代理配置放入环境变量或密钥管理系统,不要硬编码到脚本或提交到代码仓库。
python -m venv .venv
source .venv/bin/activate
pip install requests playwright cryptography
playwright install chromium
3. 先分析完整登录链路
使用浏览器开发者工具的 Network 面板观察登录请求,记录登录入口、表单字段、重定向过程、Cookie 变化、CSRF Token 来源以及登录后的识别页面。不要只记录密码提交接口,因为登录过程可能包含预检、设备验证和二次跳转。
三、方法一:使用 requests.Session 保持会话
步骤 1:创建持久会话
requests.Session 会自动接收响应中的 Cookie,并在同一会话的后续请求中按域名和路径规则发送。
import requests

session = requests.Session()
session.headers.update({
    "User-Agent": "Mozilla/5.0 compatible authorized-collector/1.0",
    "Accept-Language": "zh-CN,zh;q=0.9"
})
步骤 2:获取登录页和 CSRF Token
如果登录表单包含隐藏 Token,应先请求登录页,再使用 HTML 解析器读取字段。Token 的名称和位置需要根据已获授权的网站实际页面调整。
from bs4 import BeautifulSoup

login_page = session.get("https://example.com/login", timeout=20)
login_page.raise_for_status()

soup = BeautifulSoup(login_page.text, "html.parser")
csrf = soup.select_one('input[name="csrf_token"]')["value"]
步骤 3:提交登录请求
payload = {
    "username": "authorized_account",
    "password": "password_from_secret_manager",
    "csrf_token": csrf
}

response = session.post(
    "https://example.com/login",
    data=payload,
    timeout=20,
    allow_redirects=True
)
response.raise_for_status()
不要仅凭 HTTP 200 判断登录成功,因为错误提示页也可能返回 200。应检查最终 URL、退出登录按钮、账号名称或只有登录用户才能看到的结构化字段。
步骤 4:保存 Cookie
可使用标准 CookieJar 格式保存会话,避免自行拼接 Cookie 请求头。
from http.cookiejar import MozillaCookieJar

cookie_jar = MozillaCookieJar("cookies.txt")
for cookie in session.cookies:
    cookie_jar.set_cookie(cookie)
cookie_jar.save(ignore_discard=True, ignore_expires=True)
步骤 5:在下一次任务中恢复
import requests
from http.cookiejar import MozillaCookieJar

session = requests.Session()
cookie_jar = MozillaCookieJar("cookies.txt")
cookie_jar.load(ignore_discard=True, ignore_expires=False)
session.cookies.update(cookie_jar)

response = session.get("https://example.com/account", timeout=20)
ignore_expires=False 可以避免主动加载已经过期的 Cookie。即使 Cookie 尚未到期,服务端仍可能提前注销会话,因此加载后必须执行有效性验证。
四、方法二:使用 Playwright 保存完整浏览器登录态
步骤 1:通过浏览器完成授权登录
对于依赖 JavaScript、localStorage 或多次重定向的站点,可使用 Playwright 的 storage_state 保存 Cookie 和本地存储。
from playwright.sync_api import sync_playwright

with sync_playwright() as p:
    browser = p.chromium.launch(headless=False)
    context = browser.new_context(locale="zh-CN")
    page = context.new_page()
    page.goto("https://example.com/login", wait_until="domcontentloaded")

    page.fill('input[name="username"]', "authorized_account")
    page.fill('input[name="password"]', "password_from_secret_manager")
    page.click('button[type="submit"]')

    page.wait_for_url("**/account/**", timeout=30000)
    page.locator('[data-testid="account-name"]').wait_for()
    context.storage_state(path="state.json")
    browser.close()
若站点要求人工完成合规的验证码或多因素认证,可在首次初始化时由账号持有人操作,成功后再保存状态。不要尝试自动规避安全验证。
步骤 2:复用登录状态
from playwright.sync_api import sync_playwright

with sync_playwright() as p:
    browser = p.chromium.launch(headless=True)
    context = browser.new_context(storage_state="state.json")
    page = context.new_page()
    page.goto("https://example.com/account", wait_until="networkidle")

    if page.locator('[data-testid="account-name"]').count() == 0:
        raise RuntimeError("登录态已失效,需要重新认证")

    html = page.content()
    browser.close()
步骤 3:按需刷新状态文件
部分网站会在访问过程中轮换会话 Cookie。如果任务运行后 Cookie 发生变化,应在浏览器关闭前重新调用 storage_state,以免下次加载旧状态。
五、处理 CSRF Token、Authorization 与动态参数
1. 区分会话标识与一次性 Token
Cookie 可能长期有效,而 CSRF Token 可能与页面、请求或时间窗口绑定。不要把所有 Token 都当作可长期复用的数据。出现 403 或 Token mismatch 时,应重新访问来源页面并提取新 Token。
2. 从浏览器上下文调用接口
如果接口依赖复杂浏览器状态,可优先通过 Playwright 的页面上下文发起请求,使其自动继承当前域名下的 Cookie 和相关环境。
result = page.evaluate("""async () => {
  const response = await fetch('/api/items', {
    credentials: 'include',
    headers: {'Accept': 'application/json'}
  });
  return {status: response.status, body: await response.text()};
}""")
3. 保持关键请求上下文一致
部分会话会结合 User-Agent、语言、时区、设备特征或出口地址进行风险判断。任务重启后不应无理由频繁切换这些参数。需要跨地区采集时,应按地区建立相互隔离的会话,不要让同一个账号在短时间内从多个相距较远的网络位置并发访问。
六、Cookie 持久化与安全存储
1. 存储必要字段
至少保留 Cookie 的名称、值、域名、路径、过期时间、Secure 和 HttpOnly 属性。仅保存名称和值,容易造成 Cookie 被发送到错误域名或路径。
2. 加密静态文件
Cookie 通常等同于短期登录凭据。生产环境应使用密钥管理服务或对称加密保存,不应把 cookies.txt、state.json 上传到代码仓库、对象存储公开目录或日志系统。
3. 设置生命周期
为状态文件记录账号、创建时间、最近验证时间和预计失效时间。定期删除过期状态,账号停用或任务结束后立即撤销会话。
七、并发采集时隔离账号与会话
1. 不要跨线程共享可变 Session
高并发任务中,建议每个账号、工作进程或任务分片使用独立 Session。多个线程同时修改同一个 CookieJar,可能导致状态覆盖、请求串号和难以复现的错误。
2. 建立会话池
会话池可记录 session_id、账号标识、出口区域、创建时间、最近使用时间、状态和失败次数。调度器只把任务分配给健康会话,并限制单个账号的请求速率与并发数。
3. 失败后不要无限重试
遇到 401、403、429、跳转登录页或挑战页面时,应停止当前会话,进入冷却、重新认证或人工检查流程。无限重试可能扩大风控问题,也会给目标服务造成额外负载。
八、会话失效检测与自动恢复
步骤 1:定义有效性探针
选择一个响应较小、权限明确且允许访问的页面或接口作为探针。每次任务启动前检查以下信号:
- HTTP 状态是否为预期值。
- 最终 URL 是否跳转到登录页。
- 响应是否包含账号 ID、用户名或权限字段。
- 响应是否出现“会话过期”“请重新登录”等提示。
- 返回内容是否实际为验证码、挑战页或统一错误页。
步骤 2:对失败原因分类
401 通常表示未认证,403 可能是权限、CSRF 或访问策略问题,429 表示请求频率受限,5xx 则可能是服务端暂时异常。恢复逻辑应按原因处理,而不是统一重新登录。
步骤 3:执行有限次数恢复
def fetch_with_session_recovery(session, url, relogin):
    response = session.get(url, timeout=20, allow_redirects=True)

    expired = (
        response.status_code == 401
        or "/login" in response.url
        or "请重新登录" in response.text
    )

    if not expired:
        return response

    session.cookies.clear()
    relogin(session)
    retry = session.get(url, timeout=20, allow_redirects=True)

    if retry.status_code == 401 or "/login" in retry.url:
        raise RuntimeError("重新认证后会话仍无效")
    return retry
生产任务应限制自动重新登录次数,并增加退避间隔。连续失败时暂停账号,避免触发锁定。
九、验证 Cookie 和会话保持是否成功
验证 1:检查 Cookie 是否按域名发送
通过客户端调试日志、Playwright 网络事件或测试代理查看请求头。重点检查目标域名、请求路径和 HTTPS 条件是否满足。不要把完整 Cookie 值写入普通日志,可只记录名称和掩码后的摘要。
验证 2:重启进程后访问受保护页面
结束程序并重新启动,从持久化文件加载状态,然后访问账号页。如果无需重新提交用户名和密码,并且页面返回预期账号信息,说明基础持久化有效。
验证 3:等待刷新周期后再次测试
短时间测试无法发现 Token 轮换问题。应至少覆盖一次 Cookie 刷新或访问令牌刷新周期,确认新状态会被保存,旧状态失效后可以恢复。
验证 4:执行负向测试
分别删除会话 Cookie、修改 CSRF Token、加载过期状态文件,检查程序能否准确识别失效,而不是把登录页当作目标数据保存。
验证 5:核对采集结果
检查关键字段完整率、重复率、登录页误采率和权限错误率。建议为每批任务记录会话编号、状态码、最终 URL、内容类型和解析结果,但不要记录密码、完整 Cookie 或敏感 Token。
十、常见故障与排查方法
Cookie 已保存,但请求仍跳转登录页
检查 Cookie 的 Domain、Path、Secure 和过期时间;确认请求域名是否从 www 切换到其他子域;再检查是否还依赖 localStorage、Authorization 或设备状态。
登录接口返回 200,但实际没有登录
检查响应正文中的错误信息、最终跳转地址和账号标识。常见原因包括 CSRF Token 过期、表单字段错误、需要二次认证或账号被限制。
浏览器中有效,requests 中无效
网站可能依赖 JavaScript 计算参数、浏览器存储或多阶段验证。此时可继续使用浏览器上下文采集,或在获得授权和接口规范的前提下梳理真实请求依赖,不应简单复制单个 Cookie。
运行一段时间后大量出现 403
先降低并发并暂停重试,再检查会话是否过期、CSRF 是否轮换、出口地址是否变化、请求频率是否超过限制,以及目标网站是否调整了访问规则。
十一、选型建议
低频、单站点且登录流程稳定的任务,可采用 requests.Session 配合加密 CookieJar;依赖前端渲染和浏览器存储的任务,适合使用 Playwright;多站点、大规模或需要跨地区稳定网络环境的项目,可评估托管采集 API 与网络服务。Dataify 提供网页采集、SERP、视频数据和通用采集 API,以及覆盖多个国家和地区的动态住宅、静态 ISP 和静态数据中心网络服务,适用于企业需要统一管理采集请求、网络出口和数据交付的场景。具体方案仍应根据目标站点授权范围、数据量、时效、地区和预算验证。
十二、落地案例
以电商价格监测为例,团队可以先为每个授权账号建立独立浏览器上下文,完成登录后保存状态文件;调度器按账号和地区分配任务,每批采集前调用账号页探针;遇到跳转登录页时暂停当前状态并重新认证;结果侧持续监测登录页误采率和字段完整率。当项目还需要公开网页、搜索结果或多地区网络出口时,可将自建会话管理与 Dataify 的采集 API、SERP API 或网络服务结合,减少不同数据源的接入工作。使用任何方案都应遵守目标网站规则和适用法律。
十三、总结
可靠的会话保持不是简单复制 Cookie,而是完整管理登录流程、Cookie 属性、浏览器存储、动态 Token、网络上下文、失效检测和安全存储。实施时应先选择合适客户端,再保存状态、建立验证探针、隔离并发会话,并通过重启、过期和负向测试确认恢复机制有效。
常见问题
Cookie 和 Session 有什么区别?
Cookie 是保存在客户端并随请求发送的数据;Session 通常是服务端保存的会话记录。Cookie 中可能只存放一个会话 ID,服务端通过该 ID 找到对应 Session。删除 Cookie、服务端注销 Session 或会话过期,都可能导致登录态失效。
为什么复制浏览器 Cookie 后仍然无法访问登录页面后的内容?
目标网站可能还依赖 localStorage、Authorization、CSRF Token、设备标识或动态生成参数,也可能把会话与特定网络环境绑定。应检查完整登录链路,并优先使用浏览器的 storage state 保存完整状态。
Cookie 文件应该多久更新一次?
没有统一周期。应根据 Cookie 过期时间、服务端轮换机制和实际验证结果决定。建议每次任务启动前验证,运行期间定期探测,并在服务端下发新 Cookie 后更新持久化文件。
如何判断返回的是目标页面而不是伪装成 200 的登录页?
同时检查最终 URL、页面标题、账号标识、业务字段、内容类型和页面结构。不要只依赖状态码。可为目标页面定义多个稳定特征,并为登录页和挑战页设置反向特征。
多个采集任务可以共用同一份 Cookie 吗?
技术上有时可以,但容易出现状态覆盖、异地登录、并发冲突和账号风控。更稳妥的方式是按账号、工作进程或地区隔离会话,并设置并发和速率限制。
遇到 403 或 429 是否应该立即重新登录?
不一定。403 可能来自权限、CSRF 或访问策略,429 通常表示频率受限。应先分类原因并执行退避或暂停;只有确认会话失效时才重新认证,而且要限制重试次数。
总结
网页采集 Cookie 与会话状态保持应形成完整闭环:通过授权流程建立会话,使用 requests 或 Playwright 保存状态,加密存储 Cookie 和 Token,保持必要的请求上下文一致,按账号隔离并发,并用受保护页面、最终 URL 和业务字段持续验证。对于多站点、大规模或跨地区任务,可结合 Dataify 提供的采集 API、行业数据集与网络服务进行方案评估,但仍需以授权范围、合规要求和实际验证结果为准。